Il fronte invisibile. Così Mosca combatte l’Europa senza dichiararle guerra
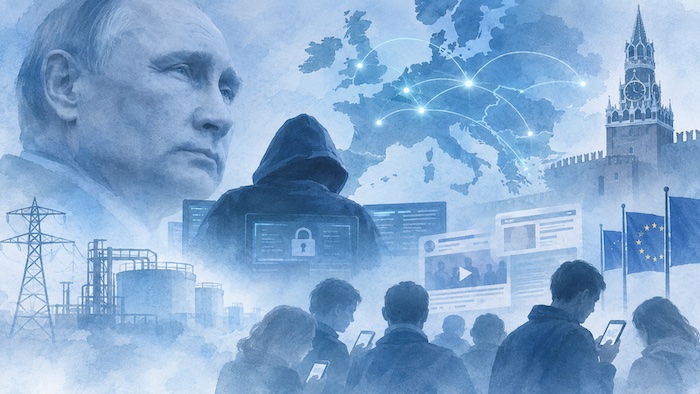
Sabotaggi, attacchi informatici, interferenze elettorali, manipolazione dell’informazione: la guerra ibrida è ormai un pilastro della strategia del Cremlino. E con l’intelligenza artificiale il campo di battaglia si sposta sempre più dentro le nostre menti.
C’è voluto un frigorifero per accendere i riflettori su una guerra cominciata in realtà molto tempo prima. Anzi, centinaia di frigoriferi: quelli dei supermercati francesi i cui impianti di refrigerazione, nella notte tra l’11 e il 12 ottobre, sono stati manomessi da un attacco informatico. Circa 700 punti vendita coinvolti, temperature fuori controllo, alimenti da buttare e, in alcuni casi, principi d’incendio. Parigi ha poi attribuito l’operazione a Shahid Kaveh, un’unità cyber dei Guardiani della Rivoluzione iraniani, ha convocato l’ambasciatore di Teheran e ha annunciato possibili contromisure.
Poche settimane dopo, nella notte tra il 1° e il 2 novembre, una nuova ondata di attacchi ha colpito sistemi analoghi in diversi Paesi europei, compresa l’Italia; in questo caso non esiste, per ora, un’attribuzione pubblica definitiva. Infine, il 15 novembre, la notizia arrivata dal Baltico: le autorità estoni hanno sventato un tentativo di incendio doloso contro Threod Systems, azienda che produce droni da ricognizione e d’attacco, forniti anche all’Ucraina. Otto persone, tutte cittadini lettoni, sono state fermate. Per il direttore del servizio di sicurezza interna estone, Margo Palloson, si è trattato di «un altro tentativo della Russia di compiere un atto di sabotaggio in Estonia», commissionato dall’intelligence militare russa, il GRU. Tallinn ha annunciato la chiusura dei valichi di frontiera con la Russia a partire dal 1° dicembre.
Sono episodi diversi, non necessariamente riconducibili a un’unica regia. Ma rivelano la stessa vulnerabilità: quella di società in cui infrastrutture, reti informatiche, servizi essenziali e comunicazioni sono così interconnessi che un intervento circoscritto può produrre conseguenze molto più ampie.
È soprattutto questa sequenza ad aver portato la guerra ibrida al centro dell’attenzione europea. Per anni il tema è rimasto ai margini del dibattito pubblico, confinato nelle analisi degli specialisti. Eppure non mancavano studiosi e osservatori che segnalavano come il Cremlino avesse fatto della guerra ibrida e della manipolazione cognitiva strumenti centrali della propria politica estera. Spesso venivano liquidati come allarmisti, quando non sospettati di vedere ovunque la mano di Mosca. Oggi, di fronte alla cronaca quotidiana di sabotaggi, incursioni informatiche e interferenze, quelle analisi appaiono tutt’altro che eccentriche. Già nell’ottobre 2024 il direttore dell’MI5 britannico, Ken McCallum, aveva avvertito che il GRU era impegnato in una «missione sistematica per seminare il caos nelle strade britanniche ed europee».
Il problema è che l’Europa ha impiegato troppo tempo a riconoscere la natura complessiva della minaccia. Ha continuato a ragionare di sicurezza con le categorie tradizionali di guerra e pace, mentre una parte del conflitto si combatteva già in una zona grigia: un territorio intermedio in cui non si spara necessariamente, ma si colpisce la capacità di una società di funzionare, di reagire e di riconoscere il proprio avversario.
La guerra senza dichiarazione
Che cosa si intende, esattamente, per guerra ibrida? Non esiste una definizione universalmente condivisa, ma il concetto è semplice: combinare strumenti militari e non militari, convenzionali e non convenzionali, per perseguire obiettivi strategici senza arrivare a uno scontro armato dichiarato. Il repertorio comprende sabotaggi, cyberattacchi, spionaggio, pressioni economiche, operazioni clandestine, manipolazione dell’informazione, interferenze elettorali e campagne di destabilizzazione politica e sociale. Strumenti che possono essere impiegati separatamente oppure in modo coordinato, così da moltiplicarne gli effetti.
Un attacco informatico a una rete energetica, per esempio, può provocare un blackout. Ma se nello stesso momento circolano notizie false sull’incapacità del governo di gestire l’emergenza, video manipolati che mostrano scene di panico e messaggi che attribuiscono responsabilità inesistenti, il danno smette di essere soltanto infrastrutturale: diventa politico e sociale.
Il tratto distintivo di queste operazioni è che si collocano quasi sempre al di sotto della soglia che, secondo i criteri tradizionali, giustificherebbe una risposta militare. Un incendio doloso può sembrare un episodio criminale; un attacco informatico può essere presentato come opera di hacker indipendenti; una campagna di disinformazione può apparire come una spontanea manifestazione di dissenso. La frammentazione degli episodi rende difficile riconoscere il disegno complessivo e, soprattutto, individuare il mandante. Ed è proprio questa ambiguità il principale vantaggio di chi conduce simili operazioni.
In questo quadro si colloca la guerra cognitiva, una dimensione specifica ma strettamente collegata. Se la guerra ibrida comprende l’insieme degli strumenti usati per destabilizzare un avversario, quella cognitiva agisce direttamente sulle sue percezioni, convinzioni, emozioni e decisioni. Non si limita a diffondere notizie false: cerca di condizionare il modo in cui le persone interpretano la realtà.
La differenza è sostanziale. La propaganda tradizionale mira a convincere qualcuno della veridicità di una certa narrazione. La guerra cognitiva può avere un obiettivo ancora più ambizioso: far sì che il destinatario non sappia più distinguere con sicurezza il vero dal falso, perda fiducia nelle fonti di informazione e finisca per considerare tutte le versioni dei fatti ugualmente sospette. Non serve convincere un cittadino europeo che Vladimir Putin abbia ragione. Basta convincerlo che nessuno dice la verità, che l’Ucraina non merita di essere difesa, che l’Unione europea è irrimediabilmente corrotta e che qualunque scelta politica peggiorerà comunque la sua condizione.
È una strategia che sfrutta meccanismi ben noti alla psicologia sociale: il bisogno di veder confermate le proprie convinzioni, la tendenza a privilegiare le informazioni che suscitano emozioni intense, la diffidenza verso ciò che contraddice le proprie aspettative. Paura, rabbia, risentimento e senso di appartenenza diventano così leve di pressione. Come osserva lo storico e politologo Thomas Rid, uno dei maggiori studiosi della disinformazione, il suo scopo è fabbricare divisione, anteponendo l’emozione all’analisi e il conflitto al consenso.
Dal KGB ai social network: una strategia che viene da lontano
Pensare che queste tecniche siano nate con Facebook, Telegram o TikTok sarebbe un errore. La loro genealogia risale almeno alla Guerra fredda e alle cosiddette «misure attive» (aktivnye meroprijatija) dei servizi segreti sovietici. Il KGB aveva sviluppato un articolato repertorio di operazioni clandestine per influenzare la vita politica dei Paesi occidentali: documenti contraffatti, campagne di disinformazione, agenti d’influenza, sostegno occulto a organizzazioni e movimenti, infiltrazioni nei circuiti culturali e giornalistici. L’obiettivo non era soltanto ottenere informazioni riservate, ma condizionare il comportamento dell’avversario, indebolirne le alleanze, alimentarne le contraddizioni e orientarne le scelte politiche. Come scrive Rid nel suo Active Measures, le misure attive «non sono bugie spontanee dei politici, ma il prodotto metodico di grandi burocrazie».
È una continuità storica che il generale Nicola Cristadoro ricostruisce nel research paper Quando l’orso si traveste da serpente. Le operazioni dell’intelligence russa nella guerra cognitiva contro l’Occidente, pubblicato nel gennaio 2026 dall’Istituto Gino Germani di Scienze Sociali e Studi Strategici. Cristadoro mostra come le pratiche dell’epoca sovietica siano state adattate al nuovo ambiente tecnologico: sono cambiati i canali, non la logica operativa né gli obiettivi. Ai giornali compiacenti, alle organizzazioni di facciata e agli agenti d’influenza si sono aggiunti account falsi, reti di bot, piattaforme digitali, siti costruiti per imitare testate giornalistiche e personaggi pubblici usati come amplificatori di determinate narrazioni.
La macchina russa, peraltro, non fa capo a un unico organismo. Nell’ecosistema operano, con compiti differenti, il servizio di sicurezza interno (FSB), l’intelligence estera (SVR) e quella militare (GRU), affiancati dai media di Stato, dalle strutture di comunicazione e da reti di soggetti formalmente indipendenti. Un ruolo crescente spetta ai cosiddetti proxy: intermediari che permettono di agire senza esporre il committente. Possono essere gruppi criminali, organizzazioni politiche, società di comunicazione, blogger, influencer o semplici esecutori reclutati per singole operazioni. Non a caso Mark Galeotti, tra i maggiori esperti degli apparati di sicurezza russi, preferisce parlare di «guerra politica» più che di guerra ibrida, sottolineando proprio l’intreccio tra reti statali e criminali.
Particolarmente significativo è il ricorso a esecutori occasionali, spesso privi di qualsiasi formazione. In diversi casi europei, secondo le ricostruzioni dei servizi di sicurezza, persone reclutate su Telegram sono state pagate con piccole somme o in criptovalute per svolgere attività di sorveglianza, raccolta di informazioni, intimidazione e sabotaggio. Il vantaggio è evidente: chi esegue può ignorare il quadro generale, mentre chi commissiona conserva la possibilità di negare qualsiasi coinvolgimento. Gli stessi servizi estoni hanno osservato che l’impiego di cittadini stranieri, anziché russi, segnala anche una crescente difficoltà del GRU a reclutare in patria.
Elezioni, influencer e fabbriche del consenso
Il terreno politico è uno degli obiettivi privilegiati. Le elezioni, in particolare, offrono occasioni preziose per intervenire sulle divisioni di una società, amplificare le polemiche e favorire i candidati o le forze politiche più vicini agli interessi di Mosca.
Il quarto rapporto del Servizio europeo per l’azione esterna (SEAE) sulle minacce di manipolazione e interferenza informativa straniera (FIMI), presentato nel marzo 2026, documenta attività russe in diversi processi elettorali, tra cui quelli in Germania, Polonia, Romania, Moldavia e Repubblica Ceca. Il documento descrive un modello ricorrente: l’uso simultaneo di media statali, reti di account coordinati, fonti locali apparentemente indipendenti e intermediari politici per amplificare messaggi funzionali agli obiettivi del Cremlino. Presentando il rapporto, l’Alta rappresentante dell’Ue Kaja Kallas ha indicato come minaccia più grave le operazioni sponsorizzate da Stati che mirano a «confondere e manipolare i cittadini», fino a orientarne le scelte politiche e il voto.
La Moldavia è uno dei casi più emblematici. In occasione delle elezioni del 2025 il Paese è stato sottoposto a una pressione informativa particolarmente intensa, con campagne mirate a ostacolarne il percorso europeo e a rafforzare le forze favorevoli a un riavvicinamento a Mosca. In Romania, le contestazioni sulle interferenze straniere e sulle campagne digitali hanno mostrato quanto le piattaforme social possano diventare un terreno insidioso per la competizione democratica. In Germania e in Polonia, le campagne di influenza hanno puntato soprattutto sulle divisioni in materia di immigrazione, sicurezza, sanzioni e sostegno militare all’Ucraina.
Occorre però evitare semplificazioni: il Cremlino non è in grado di decidere a piacimento l’esito delle elezioni europee, né esistono prove che ogni successo di una forza populista o euroscettica sia frutto di un’operazione russa. La posta in gioco è un’altra: intervenire nel dibattito pubblico, alterare le condizioni della competizione, amplificare determinate posizioni e rendere più fragile la fiducia nei processi democratici.
È qui che entrano in gioco gli influencer e gli opinion leader digitali. Non necessariamente persone che ricevono istruzioni dirette da un servizio segreto: talvolta condividono spontaneamente certe posizioni, altre volte operano all’interno di reti organizzate o vengono utilizzati attraverso intermediari. Il loro valore sta proprio nella capacità di far passare un messaggio politico per un’opinione personale, una testimonianza indipendente o una coraggiosa presa di posizione controcorrente.
Le narrazioni vengono poi adattate ai diversi contesti nazionali. In Germania si insiste sui costi energetici e sulle conseguenze economiche delle sanzioni; in Francia sulla crisi sociale e sulla presunta perdita di sovranità; in Italia sulla contrapposizione tra interesse nazionale e solidarietà europea; in Polonia sulle tensioni legate ai profughi ucraini. Il messaggio cambia, ma l’obiettivo resta lo stesso: erodere il consenso verso il sostegno occidentale a Kyiv, indebolire la coesione europea e rendere più difficile ogni decisione comune.
Perché l’offensiva si intensifica proprio adesso
L’intensificazione delle operazioni ibride va letta alla luce del quadro internazionale, e la guerra in Ucraina ne è naturalmente il fattore principale. Dopo l’invasione del febbraio 2022, il confronto tra Mosca e l’Occidente si è progressivamente esteso ben oltre il territorio ucraino. Per il Cremlino, indebolire il sostegno europeo a Kyiv significa ridurre le risorse politiche, economiche e militari a disposizione dell’Ucraina; ma significa anche aumentare il costo interno delle scelte dei governi occidentali, alimentando il malcontento e facendo apparire la prosecuzione degli aiuti sempre meno sostenibile.
In questo contesto, le operazioni ibride sono uno strumento particolarmente conveniente: costano relativamente poco, possono essere affidate a intermediari e consentono di esercitare una pressione continua senza correre i rischi di uno scontro diretto con la NATO. Nel settembre 2026 l’intelligence militare danese ha avvertito che la Russia «è diventata più disposta a correre rischi» e che la sua campagna ibrida potrebbe intensificarsi fino a includere attacchi informatici distruttivi contro funzioni vitali della società e sabotaggi con un elevato rischio di vittime.
C’è poi un secondo elemento, altrettanto importante: l’incertezza del rapporto transatlantico. Il ritorno di Donald Trump alla Casa Bianca ha introdotto una variabile che Mosca ha tutto l’interesse a sfruttare. Le oscillazioni dell’amministrazione americana sulla guerra, la ricerca di un accordo con Putin e l’ipotesi che Washington e Mosca discutano direttamente dell’architettura di sicurezza europea hanno sollevato interrogativi sulla solidità dell’alleanza occidentale.
Non sarebbe corretto leggere ogni iniziativa diplomatica americana come una concessione alla Russia, né parlare di una subordinazione di Washington a Mosca. Ma è innegabile che la politica dell’amministrazione Trump abbia alimentato in Europa una percezione di maggiore incertezza strategica, e il tentativo di Putin di trattare direttamente con la Casa Bianca, scavalcando i governi europei, si inserisce esattamente in questo scenario. Per il Cremlino, un Occidente diviso è un Occidente più vulnerabile: se gli Stati europei dubitano della protezione americana, se i governi non riescono a concordare una linea comune sull’Ucraina e se l’opinione pubblica si divide, sabotaggi e operazioni informative diventano ancora più efficaci.
La guerra ibrida, in questo senso, non è un’alternativa a quella convenzionale, ma uno strumento che la accompagna e la integra. Mentre i missili colpiscono le infrastrutture ucraine, altre operazioni cercano di fiaccare la determinazione dei Paesi che sostengono la resistenza di Kyiv. Non a caso il segretario generale della NATO, Mark Rutte, ha indicato la contromossa più efficace: «La migliore risposta a qualsiasi attacco nella zona grigia è più sostegno all’Ucraina, non meno».
L’intelligenza artificiale: la nuova moltiplicatrice di forza
C’è un elemento che contribuisce in maniera decisiva a cambiare radicalmente la dimensione del problema: l’intelligenza artificiale. Non perché abbia inventato la propaganda, ma perché ne ha trasformato scala, velocità e capacità di adattamento.
Fino a pochi anni fa, una campagna internazionale di disinformazione richiedeva redattori, traduttori, grafici, tecnici informatici e una rete di operatori in grado di distribuire i contenuti su diverse piattaforme. Oggi buona parte di questo lavoro può essere affidata a strumenti generativi. Un piccolo gruppo di persone può produrre in poche ore migliaia di testi, immagini, video e messaggi in lingue diverse, calibrati sulle sensibilità di pubblici differenti. I modelli linguistici possono aiutare a individuare gli argomenti di maggiore presa, profilare i destinatari e imitare il linguaggio di una testata giornalistica, di un cittadino qualunque o di un esperto. Il risultato è una sorta di fabbrica automatizzata della propaganda, capace di moltiplicare i contenuti e di renderli sempre più difficili da distinguere dalle comunicazioni autentiche.
Il rapporto del SEAE segnala che l’intelligenza artificiale è ormai pienamente integrata nelle operazioni di manipolazione informativa russe e cinesi: non solo deepfake, cioè immagini e video contraffatti, ma anche sistemi capaci di produrre contenuti in serie e di adattare le narrazioni ai diversi contesti nazionali.
Un esempio significativo arriva dal fronte ucraino. Tra giugno e fine agosto 2026 l’Institute for the Study of War (ISW) ha individuato almeno 35 filmati sospetti, diffusi da fonti russe, in cui soldati issavano la bandiera della Federazione Russa in località mai conquistate. In alcuni casi, immagini reali erano state alterate aggiungendo artificialmente militari e simboli. Non si trattava soltanto di falsificare una ripresa, ma di costruire una rappresentazione alternativa di ciò che accade sul campo. Secondo Daniel Mealie, responsabile del team di intelligence geospaziale dell’ISW, quei video rientrano in una più ampia campagna di guerra cognitiva volta ad affermare «l’inevitabilità di una vittoria russa».
Un altro caso riguarda l’uso dell’intelligenza artificiale nelle operazioni informatiche. Nel settembre 2026 Anthropic ha pubblicato un rapporto sull’attività di un gruppo che, secondo la valutazione della società, è riconducibile a Midnight Blizzard, la struttura di hacker che le intelligence occidentali attribuiscono al servizio di intelligence estero russo (SVR). Il gruppo avrebbe utilizzato il modello Claude per supportare operazioni di ricognizione, phishing, sviluppo di malware ed esfiltrazione di dati contro oltre venti organizzazioni, tra ministeri, agenzie di difesa e di intelligence, ambasciate e centri studi. Lo stesso rapporto descrive come, in Moldavia, un ex dirigente regionale dell’agenzia di Stato russa Sputnik si sia servito di Claude per adattare notizie e sondaggi alle narrazioni filo-Cremlino. È un passaggio importante, perché mostra come l’intelligenza artificiale possa diventare non soltanto uno strumento di propaganda, ma anche un assistente operativo nella cyberwarfare.
C’è poi un rischio ancora più sottile. Le operazioni di manipolazione possono cercare di inquinare l’ecosistema informativo da cui gli stessi sistemi di intelligenza artificiale attingono le proprie conoscenze. Se una narrazione viene ripetuta artificialmente attraverso migliaia di siti, account e contenuti, può finire per contaminare le fonti consultate dagli strumenti digitali. Il rischio, in prospettiva, è che una falsificazione opportunamente moltiplicata riemerga nelle risposte di un assistente virtuale, magari presentata come un’informazione neutrale. È un nuovo livello della guerra cognitiva: non influenzare soltanto chi usa le tecnologie, ma intervenire sugli strumenti stessi attraverso cui le persone si informano.
L’intelligenza artificiale, dunque, non sostituisce le strategie tradizionali: le rende più economiche, rapide e pervasive. E introduce un problema ulteriore: quando sistemi sempre più autonomi vengono impiegati nelle operazioni informatiche, può diventare difficile persino per chi li utilizza prevederne del tutto il comportamento. La confusione, un tempo frutto deliberato di una strategia di inganno, rischia così di trasformarsi in un pericolo anche per l’attaccante.
Difendere l’Europa: dalla resilienza alla deterrenza
Di fronte a questa minaccia l’Europa ha cominciato a muoversi, ma il problema è tutt’altro che risolto. Nelle conclusioni del marzo 2026, il Consiglio dell’Unione europea ha ribadito la necessità di usare tutti gli strumenti disponibili per prevenire, scoraggiare e contrastare le campagne ibride, indicando esplicitamente sabotaggi, attacchi informatici, interferenze elettorali e manipolazione dell’informazione tra le principali minacce alla sicurezza comune.
Il primo fronte è la protezione delle infrastrutture critiche. Energia, telecomunicazioni, trasporti, sanità, sistemi finanziari e catene di approvvigionamento vanno considerati parte integrante della sicurezza nazionale: occorre investire nella protezione delle reti, nel controllo degli accessi, nell’aggiornamento dei sistemi e nella capacità di garantire la continuità dei servizi anche sotto attacco. Il caso dei supermercati dimostra quanto sia importante proteggere anche sistemi apparentemente secondari, come i dispositivi di controllo remoto degli impianti: secondo le autorità francesi, molti dei regolatori di temperatura violati erano direttamente raggiungibili da Internet, senza le protezioni più elementari. La sicurezza non può fermarsi ai grandi data center o alle reti elettriche, ma deve raggiungere ogni componente digitale da cui dipende il funzionamento della società.
La protezione tecnica, però, non basta. Come sottolineano diversi analisti, tra cui gli studiosi dell’Istituto Gino Germani, l’Europa deve superare la frammentazione delle proprie strutture di sicurezza. Le informazioni raccolte da servizi di intelligence, agenzie per la cybersicurezza, forze di polizia e autorità politiche devono poter circolare più rapidamente. Un sabotaggio in un Paese può essere il tassello di un’operazione articolata su più territori: se ogni Stato lo tratta come un fatto isolato, l’avversario conserva il vantaggio. Cristadoro propone, tra le altre misure, la creazione di centri nazionali di coordinamento inter-agenzia, capaci di riunire controspionaggio, difesa informatica, comunicazione strategica e vertici politici; a livello europeo, suggerisce di rafforzare le strutture permanenti di coordinamento e l’interoperabilità tra i servizi degli Stati membri e quelli della NATO.
Un secondo cambiamento riguarda il concetto stesso di deterrenza. Finora l’Europa ha investito soprattutto nella capacità di resistere: proteggere le infrastrutture, limitare i danni, garantire la continuità dei servizi. È la cosiddetta deterrence by denial, che punta a rendere un’aggressione meno efficace e quindi meno conveniente. A questa va però affiancata una credibile deterrence by punishment: far capire a chi organizza queste operazioni che ogni aggressione avrà un costo. Ciò può significare sanzioni mirate, espulsioni di diplomatici coinvolti in attività clandestine, azioni di controspionaggio, interventi contro le reti finanziarie e logistiche degli intermediari e, nei casi previsti dal diritto, risposte informatiche proporzionate. È la linea scelta dall’Estonia dopo l’attacco a Threod Systems: «La Russia deve capire che le azioni ostili contro l’Estonia hanno conseguenze», ha dichiarato il ministro degli Esteri Margus Tsahkna.
Non si tratta di alimentare un’escalation indiscriminata, ma di evitare che l’assenza di risposta venga scambiata per acquiescenza. Tanto più che Mosca sembra sempre meno preoccupata di nascondere il proprio ruolo. Come osserva Beniamino Irdi del German Marshall Fund, «a Mosca non importa essere nominata»: anzi, il Cremlino scommette che la reazione europea finirà per metterne in luce le debolezze. Di qui l’importanza di risposte che non si fermino alla denuncia.
Anche sul piano informativo la difesa deve diventare più strutturata. Le piattaforme digitali devono assumersi maggiori responsabilità nella trasparenza delle campagne politiche, nell’individuazione delle reti coordinate e nella segnalazione dei contenuti sintetici. Le norme europee, a cominciare dall’AI Act, possono contribuire a rendere riconoscibili i contenuti generati artificialmente, ma nessuna etichetta basterà senza un investimento nell’educazione digitale e nella qualità dell’informazione. La vera difesa contro la guerra cognitiva non può essere affidata soltanto agli algoritmi: richiede cittadini capaci di verificare le fonti, un giornalismo indipendente, istituzioni credibili e una sfera pubblica in cui il confronto non degeneri sistematicamente in uno scontro tra tifoserie.
E l’Italia?
Per l’Italia la questione presenta caratteristiche particolari. La posizione geografica, il ruolo nel Mediterraneo, la presenza di infrastrutture energetiche e logistiche strategiche e la partecipazione alle principali alleanze occidentali ne fanno un bersaglio potenziale delle operazioni di influenza e destabilizzazione. Non bisogna immaginare necessariamente scenari spettacolari: un’operazione può puntare a condizionare il dibattito pubblico, alimentare contrapposizioni sulla politica estera, erodere il consenso verso il sostegno all’Ucraina o minare la credibilità delle istituzioni nazionali ed europee.
Il paper dell’Istituto Germani si sofferma proprio sul caso italiano, analizzando le narrazioni diffuse dalla comunicazione ufficiale russa e i tentativi di presentare il sostegno di Roma a Kyiv come una scelta contraria agli interessi nazionali. Una strategia che può trovare terreno fertile in un dibattito politico già attraversato da divisioni e sensibilità diverse.
Il Paese dispone di strumenti importanti, a cominciare dall’Agenzia per la Cybersicurezza Nazionale, dalle strutture di intelligence e dalle competenze delle forze di polizia. Ma occorre rafforzare il coordinamento tra queste realtà, rendere più sistematico il monitoraggio delle minacce e coinvolgere maggiormente le imprese che gestiscono servizi essenziali. Serve inoltre una strategia nazionale di alfabetizzazione mediatica e digitale che vada oltre qualche iniziativa nelle scuole: saper riconoscere una manipolazione informativa dovrebbe diventare parte della formazione civica, al pari della conoscenza delle istituzioni e dei principi costituzionali.
La posta in gioco, in definitiva, non è soltanto la sicurezza delle reti o di un impianto industriale. È la tenuta stessa delle democrazie. La guerra ibrida prospera nelle società divise, nelle istituzioni screditate, nelle comunità che hanno smesso di credere nella possibilità di distinguere i fatti dalle opinioni. Non ha sempre bisogno di distruggere un ponte: le basta convincere milioni di persone che quel ponte non porta più da nessuna parte.
Forse è questa la lezione più importante. Per molto tempo abbiamo immaginato la guerra come qualcosa che accade altrove, lungo una linea del fronte, mentre la vita quotidiana scorre indisturbata. Oggi quella linea attraversa anche i nostri telefoni, le nostre reti, le nostre conversazioni e le nostre convinzioni. Non sempre lascia macerie visibili. Ma può lasciare qualcosa di molto più difficile da ricostruire: la fiducia reciproca, senza la quale nessuna democrazia è davvero al sicuro.
Sebastiano Catte, com.unica 15 novembre 2026
Fonti utilizzate
- Korben.info https://korben.info/la-france-accuse-liran-davoir-sabote-les-frigos-de-700-supermarches.html
- Wionews / PA – MI5 sul GRU – https://jerseyeveningpost.com/morenews/uknews/2024/10/08/russian-spies-plotting-to-cause-mayhem-on-streets-of-uk-and-europe/
- Thomas Rid, Active Measures: The Secret History of Disinformation and Political Warfare https://theamericanscholar.org/war-by-other-means/
- Nicola Cristadoro, Quando l’orso si traveste da serpente, Istituto Gino Germani, gennaio 2026. In particolare, i capitoli sulle misure attive, le operazioni dell’intelligence russa, le interferenze europee e le strategie di difesa.
- Thomas Tammaro, Guerra cognitiva e dominio delle informazioni: la nuova frontiera della difesa (Centro Studi Internazionali).
- Rapporto 2026 dell’EEAS sulle minacce di manipolazione e interferenza informativa, marzo 2026 – https://www.eeas.europa.eu/sites/default/files/2026/documents/EEAS%204th%20Threat%20Report_web.pdf
- House of Commons Library, Russia’s hybrid warfare campaign in Europe, 4 novembre 2026.
- Consiglio d’Europa – Sul rafforzamento della capacità dell’UE di contrastare le minacce ibride
- Euronews – Russia used Claude AI for espionage, disinformation and drone swarms
- AP News – Consiglio dell’Unione europea, conclusioni sulle capacità di contrasto alle minacce ibride, 16 marzo 2026.